Apple na konci října rozeslal další vlnu oznámení o hrozbách, tentokrát do 99 zemí. Dostali je i členové německého Spolkového sněmu a vlády. Začátkem listopadu hackerský tým Calif ukázal iPhone 18 Pro, na kterém jailbreak přečkal zapnutý Režim blokování i aktualizaci na iOS 27.2. Vysvětlujeme, co z obou zpráv plyne a co si nastavit.
Nová vlna varování: 99 zemí a německá vláda
Oznámení o hrozbách posílá Apple lidem, u kterých zjistí aktivitu odpovídající útoku komerčního špionážního softwaru. Předchozí vlnu ze srpna jsme popsali v textu o varování do 110 zemí. O nové vlně informovaly v pondělí 2. listopadu Financial Times a TechCrunch. V Německu začala oznámení chodit ve čtvrtek 29. října. Obě zprávy shrnul server 9to5Mac.
Počet zemí vychází z oznámení, které dostal filmař Radwan Mortada z Bejrútu a zveřejnil ho na síti X. Podle TechCrunch v něm Apple uvádí, že aktuální várka šla uživatelům v 99 zemích. Mortada byl podle svých slov terčem spywaru Pegasus už v letech 2017 a 2021. Kdo stojí za novými útoky, není jasné.
Nejvíc se o vlně ví z Německa. Ministr pro digitalizaci Karsten Wildberger v neděli 1. listopadu v televizi ARD potvrdil, že varování dostali členové Spolkového sněmu a spolkové vlády. Podle webu Euronews neřekl, kolik politiků to je ani o koho jde. Vládní mluvčí Stefan Kornelius podle Financial Times odmítl odpovědět, jestli je mezi nimi kancléř Friedrich Merz.
Spolkový úřad pro bezpečnost informací (BSI) zasaženým napsal, jak postupovat. Přes víkend navíc vydal naléhavé varování s doporučením předpokládat, že zařízení už není bezpečné. Důvod je praktický: z oznámení se nedá poznat, jestli útok uspěl. Podle BSI dává takový spyware útočníkům přístup ke zprávám včetně šifrovaných aplikací, k hovorům, kontaktům, kalendáři i poloze a umí zapnout mikrofon a kameru.
Financial Times podle 9to5Mac uvádí, že útoky zneužily zranitelnost typu zero-click, tedy bez jakékoli akce oběti. Útočníkům prý stačilo znát telefonní číslo. Apple ani německé úřady útok nikomu nepřipsaly a Apple zprávy podle Euronews nekomentoval.
Týká se to Česka?
Apple seznam zemí nezveřejňuje. Útoky ani oznámení podle své podpory k oznámením o hrozbách nepřipisuje žádným útočníkům ani oblastem. Jestli varování z poslední vlny dostal někdo v Česku, proto není známo. Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) k ní do čtvrtka 5. listopadu nic nezveřejnil a česká média zatím o zasažených z Česka neinformovala.
Pro běžného uživatele je riziko velmi malé. Apple sám píše, že útoky komerčního spywaru stojí miliony dolarů, míří na velmi malý počet lidí a převážná většina uživatelů se jejich terčem nikdy nestane. Často jde o novináře, aktivisty, politiky a diplomaty. Od roku 2021 poslal Apple tato oznámení uživatelům ve více než 150 zemích.
Calif obešel Režim blokování: co přesně ukázal
Režim blokování je volitelná ochrana pro lidi, kteří kvůli tomu, kým jsou nebo co dělají, můžou být terčem nejsofistikovanějších útoků. Apple ho nabízí od iOS 16. V úterý 3. listopadu ale hackerský tým Calif zveřejnil video s komentářem „Lockdown Mode helps, until it doesn’t“ (Režim blokování pomáhá, dokud nepřestane).
Podle popisu serveru MacRumors video ukazuje iPhone 18 Pro se zapnutým Režimem blokování. Na telefon přijde přes AirDrop škodlivé PDF a uživatel ho přijme. Pak se v Nastavení spustí aktualizace na iOS 27.2, iPhone ji normálně nainstaluje a jailbreak v něm zůstane. Stejný tým o něco víc než týden předtím ukázal jailbreak iPhonu Duo v den startu prodeje.
Na ukázce je několik otazníků:
- Role PDF: Calif technické detaily nezveřejnil. Server AppleInsider upozorňuje, že roli PDF lze jen předpokládat a jailbreak mohl proběhnout už před začátkem videa.
- iOS 27.2: jailbreak přežil aktualizaci, ale podle MacRumors není jasné, jestli jde nainstalovat i na iPhone, který už iOS 27.2 má.
- Přijetí souboru: ve videu uživatel soubor z AirDropu sám přijal.
- Nahlášení Applu: Calif dřív uvedl, že zranitelnosti hlásí Applu a nástroj k jailbreaku pro veřejnost vydávat nechce.
Proč to vzbudilo pozornost: Apple letos v březnu podle AppleInsider tvrdil, že od roku 2022 Režim blokování chránil ve 100 % případů. Serveru TechCrunch firma letos řekla, že neví o žádném úspěšném útoku komerčního spywaru na iPhone v Režimu blokování. Ukázka Calif ale naznačuje, že ani nejpřísnější ochrana iPhonu není neprůstřelná. Režim blokování dál výrazně zmenšuje prostor pro útok, jen nejde o záruku.
Co Režim blokování omezí a jak ho zapnout
Podle stránky podpory o režimu blokování se se zapnutým režimem telefon chová jinak než obvykle:
- Zprávy: většina typů příloh je blokovaná, kromě některých obrázků, videa a zvuku. Odkazy a jejich náhledy nejsou dostupné.
- Web: některé složité webové technologie jsou zablokované, stránky se můžou načítat pomaleji nebo nefungovat správně.
- FaceTime: příchozí hovory projdou jen od lidí, kterým jste v posledních 30 dnech volali.
- Pozvánky a sdílení: pozvánky do služeb Apple od nových lidí jsou blokované, sdílená alba zmizí z Fotek a ze sdílených fotek se vynechává poloha.
- Připojení: příslušenství připojíte jen k odemčenému iPhonu, nezabezpečené Wi‑Fi sítě se nepřipojí a mobilní sítě 2G a 3G jsou vypnuté. Konfigurační profily nejde nainstalovat.
Telefonní hovory a SMS fungují dál, tísňová volání nejsou omezená. AirDrop Apple v seznamu omezení neuvádí. Právě proto má smysl hlídat si jeho nastavení zvlášť.
Na iPhonu zapnete Režim blokování takto:
- Otevřete Nastavení a klepněte na Soukromí a zabezpečení.
- Sjeďte dolů, klepněte na Režim blokování a pak na Zapnout režim blokování.
- Volbu potvrďte, klepněte na Zapnout a restartovat a zadejte kód.
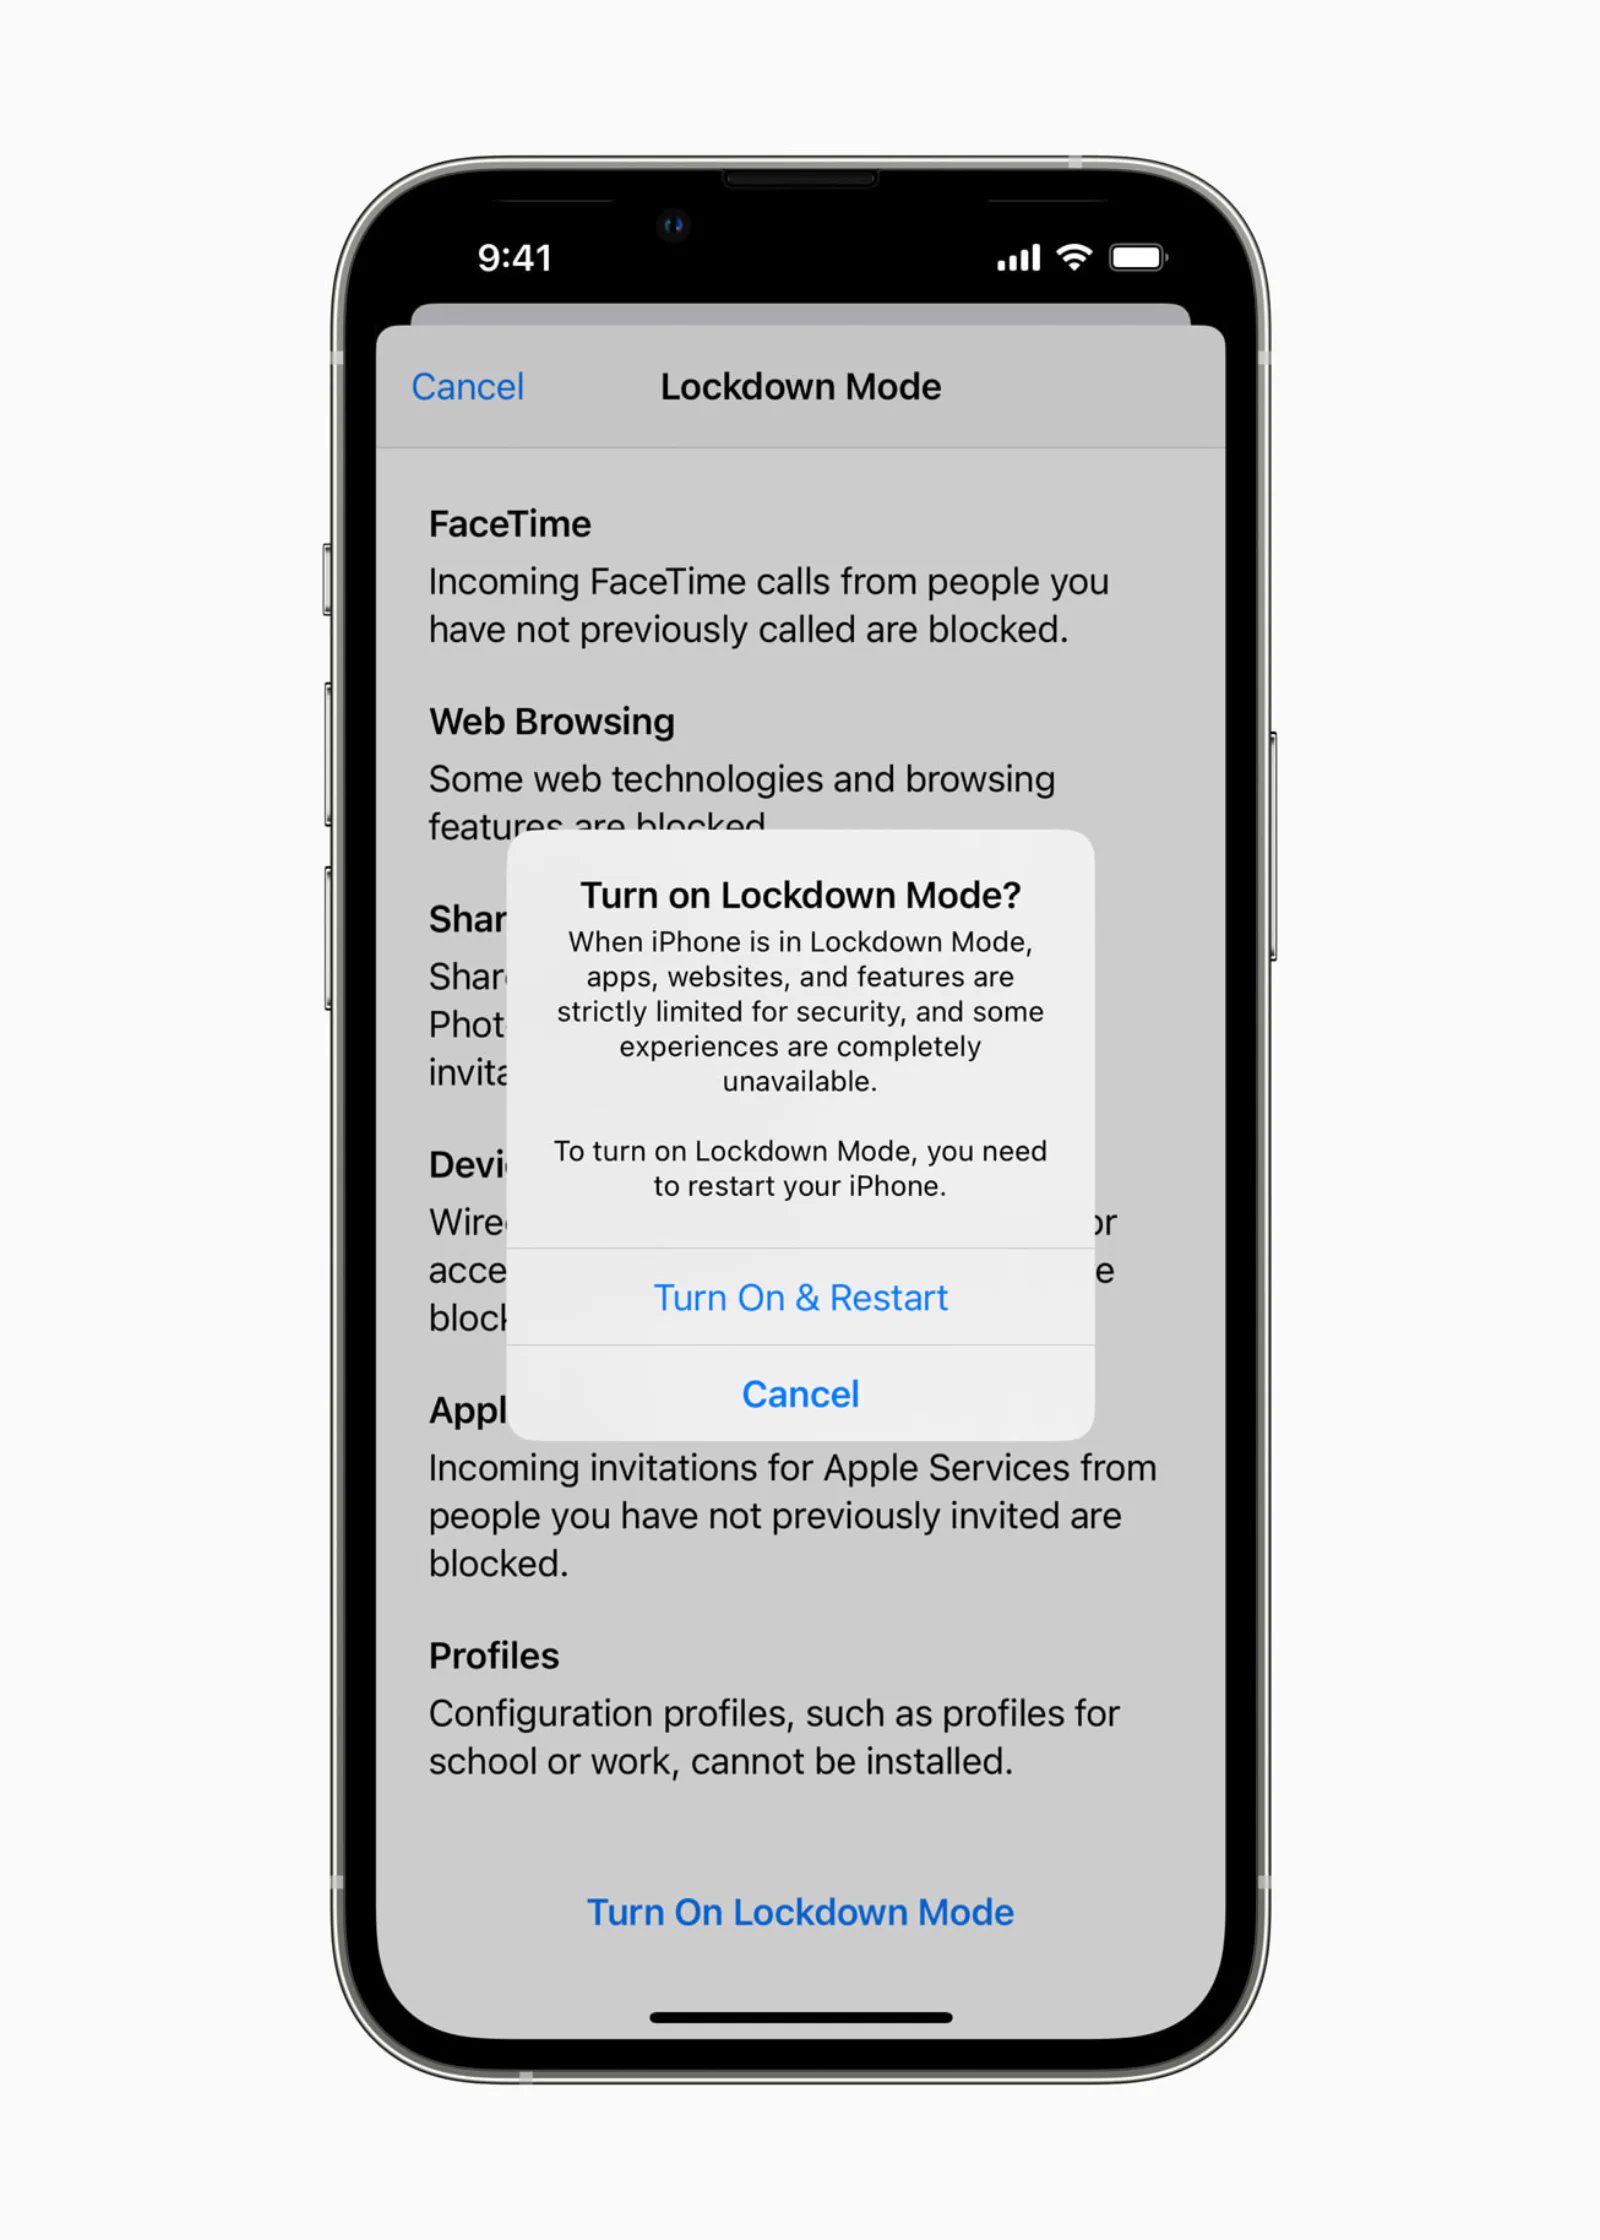
Na Macu je cesta podobná: nabídka Apple, Nastavení systému, Soukromí a zabezpečení a dole Režim blokování. Režim se zapíná zvlášť pro iPhone, iPad i Mac. Se zapnutím na iPhonu se automaticky zapne i na spárovaných Apple Watch (vyžadují watchOS 10 nebo novější). Apple doporučuje před zapnutím aktualizovat všechna zařízení na nejnovější software.
Co dělat, když varování přijde
Podrobný postup jsme popsali u srpnové vlny, tady jen to nejdůležitější podle podpory Applu:
- Ověřte pravost: skutečné oznámení uvidíte na uzamčené obrazovce iPhonu, v Nastavení a po přihlášení nahoře na stránce účtu Apple. E‑mail chodí z adresy threat-notifications@email.apple.com. Apple v oznámení nikdy nechce, abyste klikli na odkaz, otevřeli soubor, instalovali aplikaci nebo profil či zadali heslo nebo ověřovací kód.
- Zapněte Režim blokování: Apple ho příjemcům doporučuje jako první krok.
- Vyhledejte odbornou pomoc: Apple odkazuje na Digitální bezpečnostní linku neziskové organizace Access Now, která funguje nepřetržitě. Neví sice, co Apple k varování vedlo, ale poradí s ochranou na míru.
Kdo varování nedostal, ale má oprávněný důvod se domnívat, že může být terčem, smí Režim blokování zapnout také.
Co si nastavit, i když varování nemáte
AirDrop jen pro kontakty: ve videu týmu Calif dorazil do iPhonu škodlivý soubor přes AirDrop, i když jeho podíl na jailbreaku není potvrzený. Pro příjem stačí volba Jen kontakty. Pokud AirDrop nepoužíváte, zvolte Příjem je vypnutý. Volba Všichni na 10 minut se po deseti minutách sama přepne na Jen kontakty. Pokud nejste přihlášení k účtu Apple, přepne se na Příjem je vypnutý. Kde se nastavení mění a jak AirDrop funguje, vysvětluje náš návod k AirDropu. Soubory od lidí, které neznáte, nepřijímejte.
Aktualizujte systém: nejnovější verze iOS a iPadOS je k 5. listopadu podle Applu 27.2 a novější bezpečnostní opravu Apple zatím nevydal. Proč je aktualizace důležitá, ukazuje kampaň, kterou podle bezpečnostní firmy Sekoia popsal server Ars Technica: skupina pravděpodobně napojená na ruskou zahraniční rozvědku napadala přes podvržené i napadené weby iPhony a telefony s Androidem, k nákaze stačila návštěva stránky. Útočníci včetně sady nástrojů DarkSword zneužívali jen chyby, které výrobci už opravili, takže uspěli jen u zastaralých systémů. Ostrý iOS 27.3 zatím nevyšel, od úterý 3. listopadu je v betě pro vývojáře.
Základní zabezpečení: Apple všem doporučuje kód nebo Face ID, dvoufaktorové ověřování účtu Apple, Ochranu odcizených zařízení, aplikace jen z App Storu a neotvírat odkazy ani přílohy od neznámých odesílatelů. Útoky na zabavené telefony jsou jiná kategorie, kterou popisuje případ nástroje GrayKey.
Závěr
Nová vlna oznámení míří na úzkou skupinu lidí, v Německu i na politiky a členy vlády. Pro většinu majitelů iPhonu platí to, co dřív: aktualizovat systém, AirDrop nechat jen pro kontakty a nepřijímat soubory od neznámých. Ukázka týmu Calif připomíná, že ani Režim blokování není neprůstřelný. Pro lidi, kteří můžou být terčem, ale zůstává nejpřísnější ochranou, kterou Apple nabízí. Širší souvislosti sporů Applu se státy o přístup do telefonů shrnuje přehled Apple vs. státy.